 Par Vitor Mattos
Implémentation des listes de révocation des certificats (CRL) dans LibreSign
La liste de révocation des certificats (CRL, Certificate Revocation List) est une fonctionnalité technique essentielle pour les solutions qui prennent au sérieux la certification numérique et la sécurité. Bien qu’elle soit généralement invisible pour les utilisateurs, elle joue un rôle important dans la fiabilité des signatures numériques.
Qu’est-ce qu’une CRL ?
Les certificats numériques utilisés pour signer des documents sont délivrés par une autorité de certification (AC). Celle-ci peut publier une liste signée des numéros de série des certificats qu’elle a révoqués. La révocation d’un certificat d’autorité intermédiaire relève de l’autorité qui l’a délivré.
Lorsque l’autorité prend en charge les CRL, les certificats émis peuvent contenir une URL publique pointant vers la liste de révocation. Cette adresse permet aux systèmes et aux validateurs de vérifier si un certificat particulier a été révoqué.
Dans quels cas un certificat peut-il être révoqué ?
La révocation peut intervenir pour différentes raisons légitimes, notamment :
- Départ d’un salarié de l’organisation
- Décès du titulaire du certificat
- Compromission ou perte du mot de passe ou de la clé privée
- Incident de sécurité
Dans ces situations, laisser le certificat actif présenterait un risque de sécurité.
Comment fonctionne la validation par CRL ?
Un certificat peut faire référence à un point de distribution CRL, mais cela ne signifie pas que la liste de révocation est intégrée au PDF signé.
Lors de la validation d’un document avec un système compatible CRL, les étapes sont les suivantes :
- Interroger l’URL de la CRL
- Rechercher le numéro de série du certificat dans la liste
- Comparer la date de révocation avec la date de signature
Une révocation antérieure à la signature peut invalider celle-ci. Si le certificat est révoqué après la signature, le résultat dépend également de preuves fiables de la date de signature, de la validation de la chaîne de confiance et de la politique de validation applicable. Une simple comparaison de dates ne suffit pas.
Qu’est-ce qui a changé dans LibreSign ?
La prise en charge des CRL est désormais une fonctionnalité standard de LibreSign.
Cela signifie que :
Avant la signature, LibreSign vérifie si le certificat de l’utilisateur a été révoqué.
- Si c’est le cas, le système demande la création d’un nouveau certificat.
- Dans LibreSign, il suffit de définir un nouveau mot de passe, sous réserve que l’administrateur ait activé l’émission de certificats internes.
Lors de la validation d’un document, LibreSign :
- Interroge la CRL lorsqu’elle est publiée et accessible auprès de l’autorité de certification.
- Vérifie la validité du certificat.
- Affiche l’URL de la CRL.
- Présente les informations de validité du certificat du signataire et de celui de l’autorité émettrice.
Pour la gestion des certificats, les administrateurs peuvent :
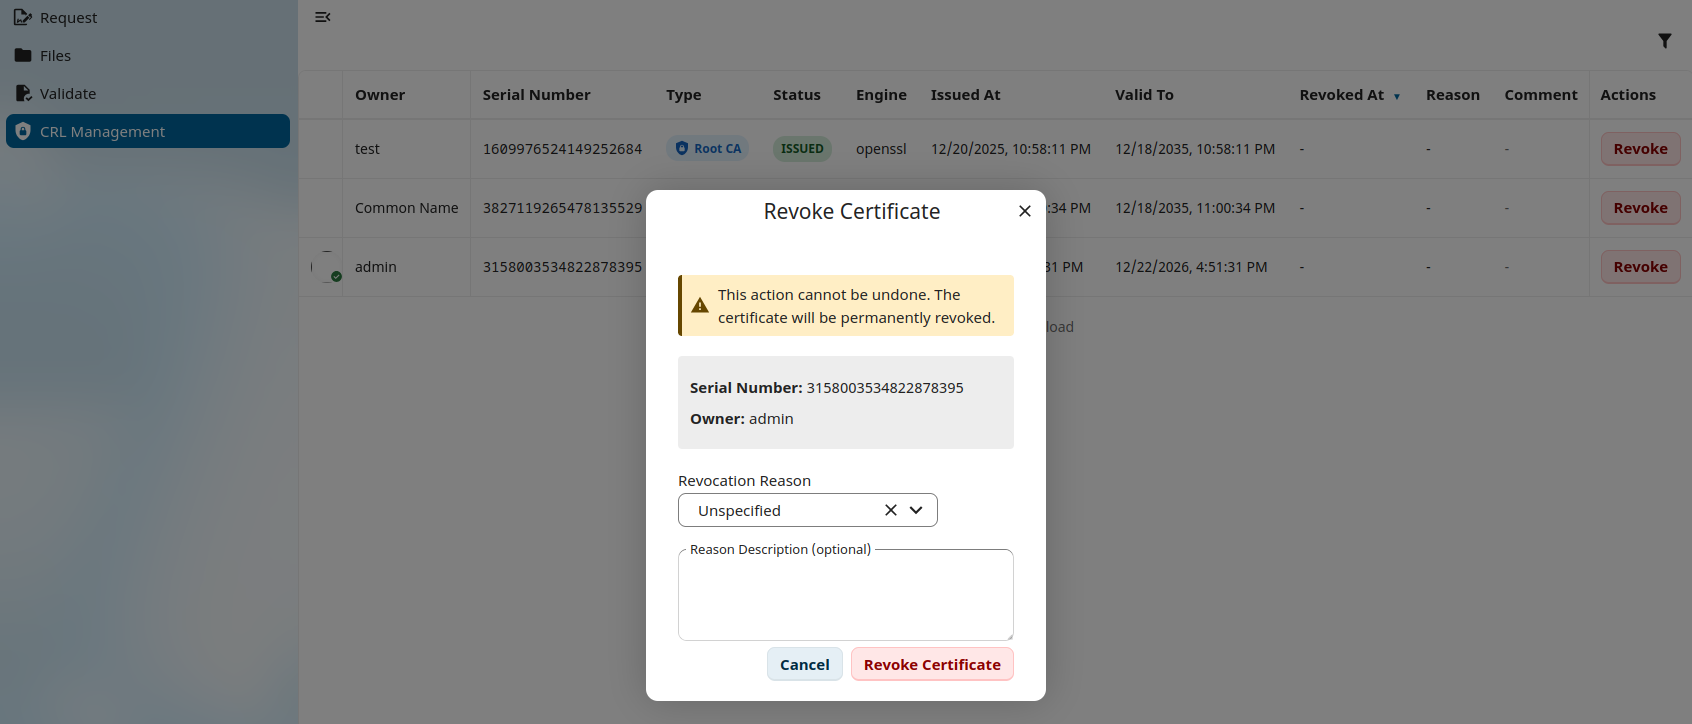
- Gérer la liste de révocation des certificats.
- Révoquer, si nécessaire, les certificats délivrés par une autorité qu’ils administrent.
Pourquoi est-ce important ?
La mise en œuvre des CRL dans LibreSign :
- Renforce la sécurité cryptographique.
- Améliore les contrôles de validité des certificats lorsque les informations de révocation sont disponibles.
- S’inscrit dans les bonnes pratiques internationales de validation des signatures numériques.
- Aide à identifier les certificats révoqués après une compromission.
Il s’agit d’une nouvelle étape dans l’engagement de LibreSign en faveur de la sécurité, de la transparence et du respect des spécifications techniques. La sécurité n’est pas une option : c’est un principe de conception de LibreSign.